
Financial Analyst
Risk-Averse Portfolio Realignment & Cyber-Liability Audit
The Business Problem
A Financial Analyst must prepare a comprehensive Portfolio Coverage Analysis in response to a 15% spike in ransomware claims across the enterprise. This requires auditing cyber liability coverage across all active policies, identifying gaps relative to evolving regulations, and recommending carrier realignment - all with quantified financial impact and defensible reasoning.
The integration complexity:
- Risk Management Platform: Active policy data across all coverage lines and business units
- Carrier Systems: Real-time premium quotes and coverage terms from multiple insurers via API
- ERP Asset Inventory: IT infrastructure, data classification, and business continuity investments
- Regulatory Corpus: Evolving cyber-risk laws, breach notification requirements, industry standards (NIST, ISO 27001)
- Claims History: Internal cyber incident data correlated with coverage responses
The analytical complexity:
- Audit cyber liability limits across entire enterprise portfolio
- Visually extract coverage terms, exclusions, and sublimits from policy documents
- Compare current limits against regulatory requirements that have evolved since policy inception
- Identify coverage gaps relative to actual IT asset exposure from ERP
- Model alternative carrier options with premium and coverage comparisons
- Quantify financial impact of coverage gaps using industry loss data
- Generate reasoning graphs showing exactly why current limits are insufficient
Why RAG + LangChain fails:
| Requirement | Failure Mode |
|---|---|
| Multi-policy audit | Context overflow; can't process 100+ active policies simultaneously |
| Coverage term extraction | Blind to policy documents - cannot parse exclusions and sublimits |
| Regulatory evolution tracking | Static knowledge; unaware of 2025-2026 cyber regulation changes |
| Carrier API integration | No connectors; can't retrieve real-time quotes |
| Gap quantification | No actuarial modeling; produces generic risk statements |
| Portfolio visualization | Text only; cannot generate coverage heat maps or comparison charts |
How Zenera Solves It
Zenera's agentic execution
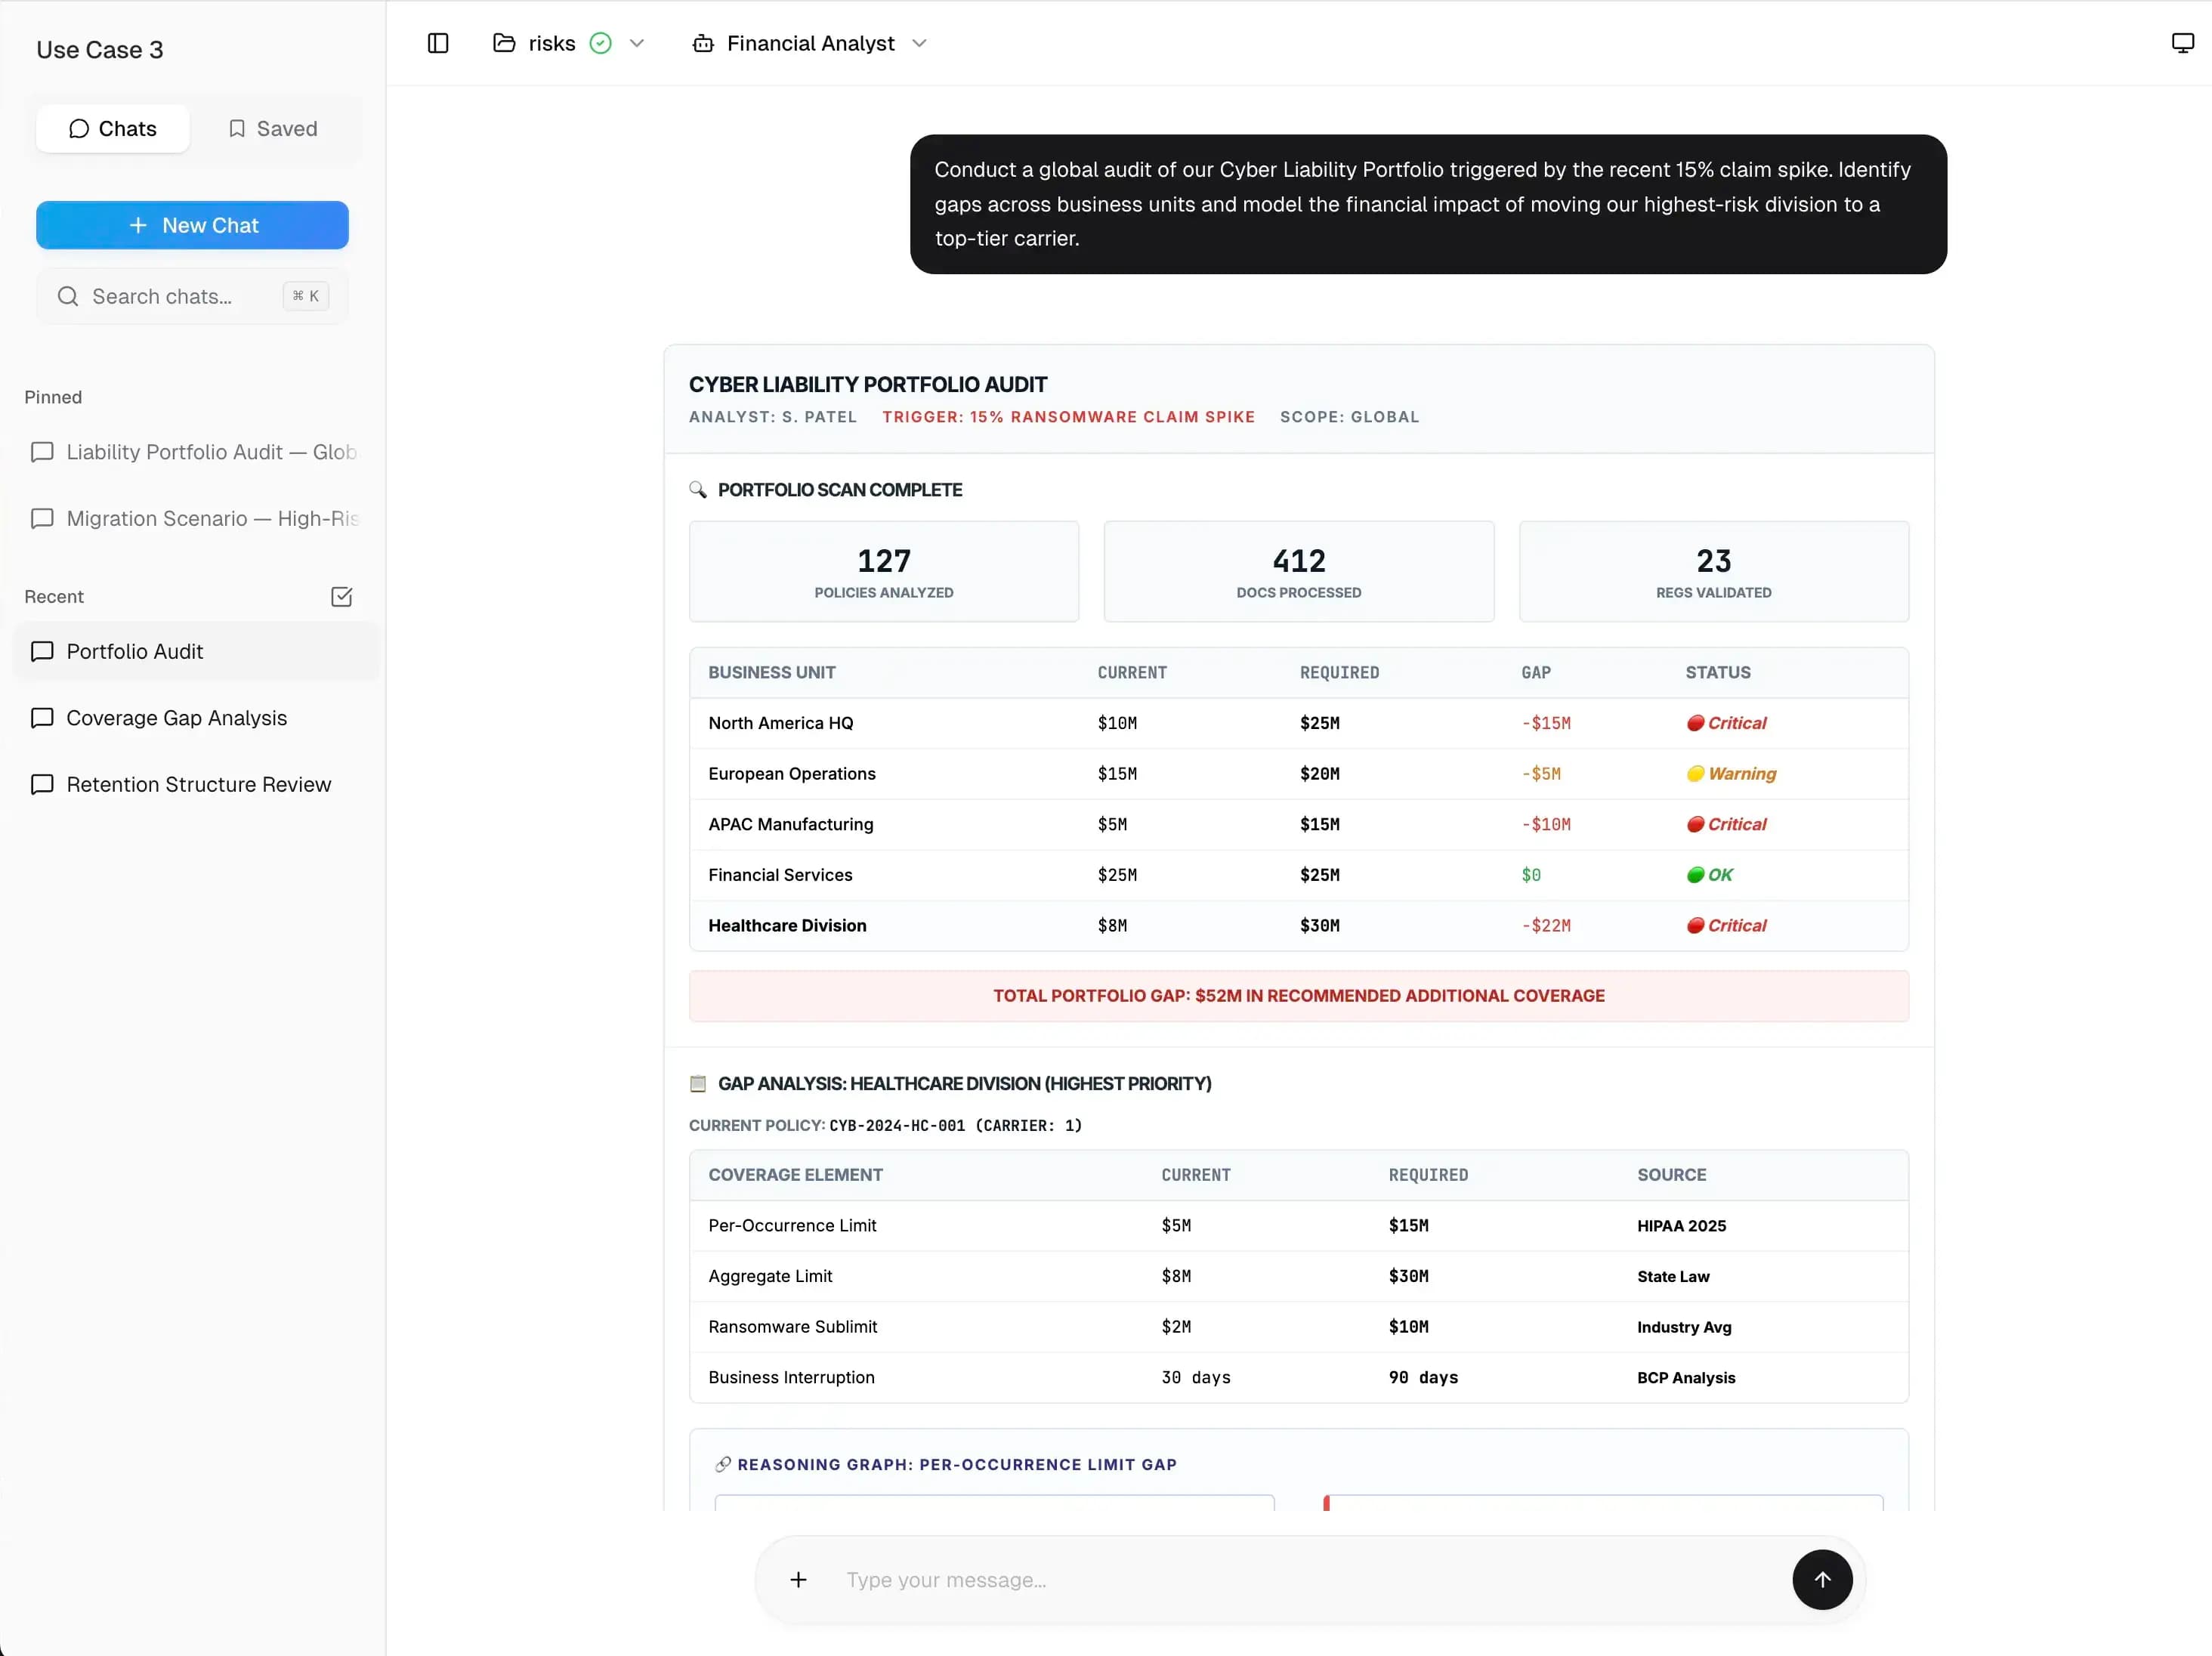
- 1Portfolio-wide policy ingestion: Agent processes 412 policy documents across 127 active policies, extracts cyber liability limits, sublimits, exclusions, and endorsements using vision models
- 2Self-coding carrier API integration: Agent synthesizes connections to carrier quoting systems (Chubb, Beazley, Travelers, AIG), retrieves real-time premium and coverage options
- 3ERP asset correlation: Agent connects to IT asset inventory, extracts data record counts, infrastructure criticality, and business continuity plans per division
- 4Regulatory corpus analysis: Agent ingests current cyber regulations (HIPAA 2025 update, state breach notification laws, NIST frameworks), identifies coverage requirements per business unit
- 5Gap detection: Agent compares extracted policy limits against regulatory requirements and IT asset exposure, flags coverage deficiencies with quantified gaps
- 6Peer benchmarking: Agent queries industry loss databases, establishes coverage benchmarks for similarly-situated organizations
- 7Carrier comparison modeling: Agent normalizes coverage terms across carriers, calculates premium-to-coverage efficiency, identifies optimal carrier for each coverage line
- 8Financial impact quantification: Agent models annual expected loss exposure for coverage gaps using:
- Historical ransomware frequency (incorporating 15% spike)
- Regulatory penalty probability distributions
- Business interruption day costs from ERP
- 9Reasoning graph generation: Every gap citation, regulatory reference, and recommendation traces to specific policy clauses, regulation sections, and data sources
- 10Executive visualization: Agent generates interactive coverage heat map, carrier comparison charts, and ROI projections - not text summaries
Time to Portfolio Audit
35 minutes (vs. 4-6 weeks of manual policy review and market analysis)